
Tiêu đề Access-Control-Allow-Origin là một phần quan trọng trong cơ chế bảo mật của trình duyệt web, cho phép các ứng dụng web yêu cầu tài nguyên từ một miền (origin) khác với miền của chính nó. Nếu không được cấu hình đúng, bạn có thể gặp phải các lỗi CORS khó chịu, cản trở quá trình phát triển và hoạt động của ứng dụng. Bài viết này sẽ đi sâu vào định nghĩa, vai trò, cách thức hoạt động và hướng dẫn chi tiết cách khắc phục các vấn đề liên quan đến Access-Control-Allow-Origin.
Chúng ta sẽ bắt đầu bằng việc làm rõ Access-Control-Allow-Origin là gì và mối liên hệ của nó với Cross-Origin Resource Sharing (CORS). Tiếp theo, bài viết sẽ mô tả chi tiết cơ chế hoạt động của CORS, các loại yêu cầu, cách máy chủ phản hồi và vai trò của các giá trị khác nhau cho tiêu đề này. Phần quan trọng nhất là hướng dẫn xử lý các lỗi phổ biến cùng với các phương pháp cấu hình phía máy chủ và giải pháp thay thế. Cuối cùng, chúng ta sẽ xem xét cách áp dụng cấu hình này cho các framework phát triển phổ biến và những tối ưu hóa, thực tiễn tốt nhất để quản lý CORS hiệu quả.
Access-Control-Allow-Origin là gì và vai trò trong CORS?
Access-Control-Allow-Origin là một tiêu đề HTTP mà máy chủ gửi về cho trình duyệt để chỉ định nguồn gốc (origin) nào được phép truy cập tài nguyên trên máy chủ đó. Vai trò chính của nó là kiểm soát việc truy cập tài nguyên giữa các miền khác nhau, đảm bảo an toàn cho dữ liệu người dùng và ứng dụng. Tiêu đề này là cốt lõi của cơ chế Cross-Origin Resource Sharing (CORS), một tiêu chuẩn web cho phép một trình duyệt yêu cầu tài nguyên (như font chữ, API, hình ảnh) từ một miền khác với miền mà trang web đang hoạt động.
Mối liên hệ mật thiết giữa Access-Control-Allow-Origin và CORS xuất phát từ việc trình duyệt web tuân thủ chính sách Same-Origin Policy (SOP). SOP ngăn chặn một trang web lấy dữ liệu từ một miền khác để bảo vệ người dùng khỏi các hành vi độc hại, chẳng hạn như đánh cắp thông tin nhạy cảm. Tuy nhiên, trong các ứng dụng web hiện đại, việc tương tác giữa các miền là rất phổ biến, ví dụ như gọi API từ một máy chủ khác hoặc sử dụng các dịch vụ bên thứ ba. CORS, với Access-Control-Allow-Origin là một tiêu đề chủ chốt, đã ra đời để nới lỏng các hạn chế của SOP một cách an toàn và có kiểm soát.
Cơ chế hoạt động của CORS và Access-Control-Allow-Origin
Cơ chế hoạt động của CORS xoay quanh việc trình duyệt đóng vai trò trung gian trong việc kiểm tra và thực thi các quy tắc truy cập tài nguyên giữa các miền. Khi một trang web trên miền A muốn yêu cầu tài nguyên từ một miền B (ví dụ: một yêu cầu AJAX), trình duyệt sẽ tự động kiểm tra xem máy chủ tại miền B có cho phép yêu cầu này hay không thông qua các tiêu đề CORS, trong đó Access-Control-Allow-Origin là quan trọng nhất.
Có hai loại yêu cầu chính trong cơ chế CORS:
- Simple Request (Yêu cầu đơn giản): Các yêu cầu này không kích hoạt “Preflight Request”. Chúng bao gồm các yêu cầu GET, HEAD, POST với một số điều kiện nhất định về phương thức HTTP và các tiêu đề được phép sử dụng (ví dụ:
Content-Typechỉ có thể làapplication/x-www-form-urlencoded,multipart/form-data, hoặctext/plain). - Preflight Request (Yêu cầu tiền quyền): Khi một yêu cầu không đáp ứng tiêu chí của Simple Request (ví dụ: sử dụng phương thức PUT, DELETE, hoặc các tiêu đề tùy chỉnh), trình duyệt sẽ gửi một yêu cầu
OPTIONStrước. Yêu cầuOPTIONSnày được gọi là “Preflight Request”, nhằm mục đích hỏi máy chủ B xem nó có cho phép yêu cầu thực tế từ miền A hay không, và với những phương thức, tiêu đề nào.
Máy chủ tại miền B, sau khi nhận được yêu cầu (hoặc Preflight Request), sẽ kiểm tra nguồn gốc của yêu cầu. Nếu nguồn gốc được phép, máy chủ sẽ trả về tiêu đề Access-Control-Allow-Origin với giá trị phù hợp.
- Nếu giá trị là
(wildcard), nó cho phép bất kỳ nguồn gốc nào truy cập tài nguyên. Tuy nhiên, không nên sử dụngcho các tài nguyên nhạy cảm trong môi trường production vì nó thiếu tính an toàn. - Nếu giá trị là URL cụ thể (ví dụ:
https://example.com), chỉ các yêu cầu đến từ URL đó mới được phép. - Giá trị
nullthường xuất hiện khi các yêu cầu đến từ các tập tin cục bộ (local files) hoặc các bối cảnh đặc biệt khác, và việc cho phépnullphụ thuộc vào cấu hình bảo mật của máy chủ.
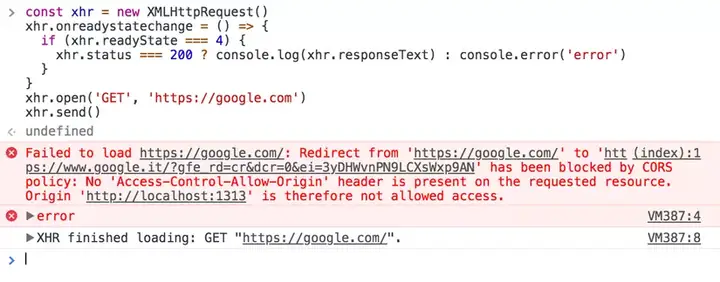
Nếu tiêu đề Access-Control-Allow-Origin không có mặt trong phản hồi của máy chủ hoặc giá trị của nó không khớp với nguồn gốc của yêu cầu, trình duyệt sẽ chặn yêu cầu và hiển thị lỗi CORS.
Các lỗi phổ biến liên quan đến Access-Control-Allow-Origin và cách xử lý
Có thể bạn quan tâm: Access Card Là Gì? Tìm Hiểu Chi Tiết Về Thẻ Truy Cập & Ứng Dụng Thực Tế
Các lỗi liên quan đến Access-Control-Allow-Origin là một trong những vấn đề thường gặp nhất khi làm việc với các ứng dụng web tương tác với nhiều miền. Hiểu rõ nguyên nhân và cách xử lý sẽ giúp bạn tiết kiệm thời gian và công sức gỡ lỗi.
Lỗi “No ‘Access-Control-Allow-Origin’ header is present on the requested resource”
Nguyên nhân chính của lỗi này là máy chủ đích (nơi chứa tài nguyên được yêu cầu) chưa cấu hình tiêu đề Access-Control-Allow-Origin trong phản hồi HTTP của nó, hoặc cấu hình này đã bị sai sót. Trình duyệt, khi nhận được phản hồi mà thiếu tiêu đề quan trọng này, sẽ tự động chặn truy cập để tuân thủ chính sách Same-Origin Policy.
Cách xử lý:
Bạn cần truy cập vào cấu hình của máy chủ web hoặc máy chủ ứng dụng mà bạn đang gọi đến để thêm hoặc sửa đổi tiêu đề Access-Control-Allow-Origin. Cách thực hiện cụ thể sẽ phụ thuộc vào công nghệ mà máy chủ đang sử dụng (ví dụ: Nginx, Apache, Node.js, Python framework, PHP framework).
Lỗi “Access-Control-Allow-Origin” mismatch
Lỗi này xảy ra khi tiêu đề Access-Control-Allow-Origin có mặt trong phản hồi, nhưng giá trị của nó không khớp với nguồn gốc (origin) của trang web đang thực hiện yêu cầu. Ví dụ, trang web của bạn chạy trên http://localhost:3000 nhưng máy chủ trả về Access-Control-Allow-Origin: http://localhost:8080.
Cách xử lý:
Bạn cần đảm bảo rằng giá trị của tiêu đề Access-Control-Allow-Origin trong phản hồi của máy chủ bao gồm đúng nguồn gốc của ứng dụng client. Nếu ứng dụng của bạn có thể được truy cập từ nhiều nguồn gốc khác nhau, bạn có thể cần cấu hình máy chủ để cho phép một danh sách các nguồn gốc cụ thể hoặc sử dụng wildcard (với thận trọng trong production).
Lỗi do phương thức HTTP không được cho phép
Một số yêu cầu, đặc biệt là các yêu cầu không thuộc nhóm Simple Request, yêu cầu máy chủ phải cho phép rõ ràng phương thức HTTP được sử dụng. Nếu máy chủ trả về Access-Control-Allow-Origin nhưng không có tiêu đề Access-Control-Allow-Methods cho phép phương thức bạn đang dùng (ví dụ: PUT, DELETE), yêu cầu sẽ bị chặn.

Có thể bạn quan tâm: Acceptor Là Gì? Các Định Nghĩa Và Ý Nghĩa Trong Các Lĩnh Vực Khác Nhau
Cách xử lý:
Cấu hình máy chủ để bao gồm tiêu đề Access-Control-Allow-Methods với danh sách các phương thức HTTP được phép, ví dụ: Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS.
Lỗi do tiêu đề tùy chỉnh bị chặn
Các tiêu đề HTTP tùy chỉnh (custom headers) không được trình duyệt tự động hiểu. Nếu yêu cầu của bạn gửi kèm theo một tiêu đề tùy chỉnh và máy chủ không cho phép tiêu đề đó thông qua Access-Control-Allow-Headers, yêu cầu sẽ thất bại.
Cách xử lý:
Máy chủ cần được cấu hình để cho phép tiêu đề tùy chỉnh bằng cách thêm tiêu đề Access-Control-Allow-Headers với tên của tiêu đề tùy chỉnh đó. Ví dụ: Access-Control-Allow-Headers: X-Custom-Header, Content-Type.
Hướng dẫn cấu hình phía máy chủ (Server-side) để trả về tiêu đề đúng
Việc cấu hình phía máy chủ là cách tiếp cận chính để giải quyết các lỗi CORS. Dưới đây là các bước chung và một số ví dụ:
- Xác định nguồn gốc được phép: Quyết định những domain nào sẽ được phép truy cập tài nguyên của bạn.
- Cấu hình máy chủ web/ứng dụng:
- Nginx: Sử dụng khối
locationvà chỉ thịadd_header.
nginx location / { add_header Access-Control-Allow-Origin "http://your-frontend-domain.com"; add_header Access-Control-Allow-Methods "GET, POST, OPTIONS"; add_header Access-Control-Allow-Headers "Content-Type, Authorization"; # ... các cấu hình khác }
Để cho phép tất cả các nguồn gốc (chỉ dùng cho development):
nginx location / { add_header Access-Control-Allow-Origin ""; # ... } - Apache: Sử dụng tệp
.htaccesshoặc cấu hình virtual host vớiHeader set.
apache <IfModule mod_headers.c> Header set Access-Control-Allow-Origin "http://your-frontend-domain.com" Header set Access-Control-Allow-Methods "GET, POST, OPTIONS" Header set Access-Control-Allow-Headers "Content-Type, Authorization" </IfModule>
Để cho phép tất cả các nguồn gốc (chỉ dùng cho development):
apache <IfModule mod_headers.c> Header set Access-Control-Allow-Origin "" # ... </IfModule>
- Nginx: Sử dụng khối
Giải pháp sử dụng Proxy Server như một lớp trung gian
Khi bạn không thể cấu hình trực tiếp máy chủ đích (ví dụ: khi gọi API của bên thứ ba mà bạn không có quyền truy cập), bạn có thể sử dụng một proxy server. Proxy server sẽ đóng vai trò trung gian: ứng dụng client của bạn gọi đến proxy, proxy sau đó gọi đến máy chủ đích, nhận phản hồi và thêm các tiêu đề CORS cần thiết trước khi trả về cho client.
Ví dụ, trong môi trường phát triển, bạn có thể cấu hình webpack-dev-server để proxy các yêu cầu API tới máy chủ backend thực tế. Trong môi trường production, bạn có thể thiết lập một dịch vụ proxy riêng hoặc sử dụng API Gateway.

Có thể bạn quan tâm: Acceptance Speech Là Gì? Định Nghĩa, Vai Trò Và Ý Nghĩa Quan Trọng
Cấu hình Access-Control-Allow-Origin cho các Framework phổ biến
Việc tích hợp CORS vào các framework phát triển hiện đại thường được hỗ trợ thông qua các thư viện hoặc middleware chuyên dụng, giúp đơn giản hóa quá trình cấu hình.
Cấu hình CORS trong Node.js (Express)
Trong Express.js, bạn thường sử dụng middleware cors.
- Cài đặt:
bash npm install cors Cấu hình:
“`javascript
const express = require(‘express’);
const cors = require(‘cors’);
const app = express();// Cho phép tất cả các nguồn gốc (chỉ dùng cho development)
app.use(cors());// Cho phép một nguồn gốc cụ thể
const corsOptions = {
origin: ‘http://localhost:3000’, // hoặc ‘https://your-domain.com’
optionsSuccessStatus: 200 // Một số trình duyệt cũ cần giá trị này
};
app.use(cors(corsOptions));// Cho phép nhiều nguồn gốc hoặc cấu hình nâng cao
const corsOptionsDelegate = function (req, callback) {
let corsOptions;
if (req.header(‘Origin’) === ‘http://localhost:3000’) {
corsOptions = { origin: true }; // cho phép
} else {
corsOptions = { origin: false }; // từ chối
}
callback(null, corsOptions);
}
app.use(cors(corsOptionsDelegate));// … các route của bạn
app.listen(3001, () => console.log(‘Server is running on port 3001’));
“`
Cấu hình CORS trong Python (Django, Flask)
Django: Sử dụng thư viện
django-cors-headers.- Cài đặt:
bash pip install django-cors-headers Cấu hình: Thêm
'corsheaders'vàoINSTALLED_APPStrongsettings.pyvà cấu hìnhCORS_ALLOWED_ORIGINShoặcCORS_ALLOW_ALL_ORIGINS.
“`python
# settings.py
INSTALLED_APPS =
# …
‘corsheaders’,
# …MIDDLEWARE =
‘corsheaders.middleware.CorsMiddleware’,
‘django.middleware.common.CommonMiddleware’,
# …CORS_ALLOWED_ORIGINS =
“http://localhost:3000”,
“https://your-frontend-domain.com”,Hoặc để cho phép tất cả (chỉ development)
CORS_ALLOW_ALL_ORIGINS = True
“`
- Cài đặt:
Flask: Sử dụng extension
Flask-CORS.- Cài đặt:
bash pip install Flask-Cors Cấu hình:
“`python
from flask import Flask
from flask_cors import CORSapp = Flask(name)
Cho phép tất cả các nguồn gốc (chỉ development)
CORS(app)
Cho phép một nguồn gốc cụ thể
CORS(app, resources={r”/api/”: {“origins”: “http://localhost:3000”}})
Cho phép nhiều nguồn gốc
CORS(app, resources={r”/api/”: {“origins”: “http://localhost:3000”, “https://your-frontend-domain.com”}})
@app.route(‘/api/data’)
def get_data():
return {“message”: “Hello from API!”}if name == ‘main‘:
app.run(port=5000)
“`
- Cài đặt:
Cấu hình CORS trong PHP (Laravel)
Trong Laravel, bạn thường sử dụng package barryvdh/laravel-cors.
- Cài đặt:
bash composer require barryvdh/laravel-cors - Cấu hình: Chạy lệnh để publish file cấu hình và tùy chỉnh trong
config/cors.php. Đảm bảo middlewareBarryvdh\Cors\HandleCors::classđược thêm vào mảng$middlewaretrongapp/Http/Kernel.php.
php // config/cors.php return 'paths' => 'api/', // Chỉ áp dụng cho các route API 'allowedMethods' => 'GET', 'POST', 'PUT', 'DELETE', 'OPTIONS', 'allowedOrigins' => 'http://localhost:3000', 'https://your-frontend-domain.com', 'allowedOriginsPatterns' => , 'allowedHeaders' => '', // Cho phép tất cả các header 'exposedHeaders' => , 'maxAge' => 0, 'supportsCredentials' => false, ;
Cấu hình CORS trong Java (Spring Boot)
Trong Spring Boot, bạn có thể cấu hình CORS thông qua WebMvcConfigurer.
Cấu hình: Tạo một bean
CorsConfigurationvàCorsFilter.
“`java
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.web.cors.CorsConfiguration;
import org.springframework.web.cors.UrlBasedCorsConfigurationSource;
import org.springframework.web.filter.CorsFilter;@Configuration
public class CorsConfig {@Bean public CorsFilter corsFilter() { UrlBasedCorsConfigurationSource source = new UrlBasedCorsConfigurationSource(); CorsConfiguration config = new CorsConfiguration(); config.setAllowCredentials(true); // Cho phép cookie và authorization headers config.addAllowedOrigin("http://localhost:3000"); // Nguồn gốc cho phép config.addAllowedOrigin("https://your-frontend-domain.com"); config.addAllowedHeader(""); // Cho phép tất cả các headers config.addAllowedMethod("GET"); config.addAllowedMethod("POST"); config.addAllowedMethod("PUT"); config.addAllowedMethod("DELETE"); config.addAllowedMethod("OPTIONS"); source.registerCorsConfiguration("/", config); // Áp dụng cho tất cả các đường dẫn return new CorsFilter(source); }}
``@CrossOrigin` annotation.
Bạn cũng có thể cấu hình CORS cho các endpoint cụ thể bằng
Tối ưu hóa CORS và các thực tiễn tốt nhất

Có thể bạn quan tâm: Acceptable Nghĩa Là Gì? Định Nghĩa, Cách Dùng & Ví Dụ Chuẩn
Việc cấu hình CORS không chỉ đơn thuần là giải quyết lỗi, mà còn liên quan đến việc tối ưu hóa bảo mật và hiệu suất. Áp dụng các thực tiễn tốt nhất sẽ giúp ứng dụng của bạn hoạt động ổn định và an toàn hơn.
Hiểu rõ hơn về các giá trị của tiêu đề Access-Control-Allow-Origin
Ngoài các giá trị phổ biến như URL cụ thể và , việc hiểu rõ giá trị null cũng rất quan trọng.
null: Giá trị này thường xuất hiện khi trình duyệt không xác định được nguồn gốc rõ ràng, ví dụ như các tập tin được mở trực tiếp từ hệ thống tập tin (file:///...) hoặc các bối cảnh đặc biệt khác. Việc cho phépnullcó thể làm tăng rủi ro bảo mật nếu không được quản lý cẩn thận, vì nó có thể cho phép truy cập từ các bối cảnh không mong muốn. Trong môi trường production, việc cấp phépnullthường không được khuyến khích trừ khi có lý do xác đáng và đã được đánh giá rủi ro kỹ lưỡng.
Tầm quan trọng của việc không lạm dụng wildcard
Sử dụng Access-Control-Allow-Origin: là cách nhanh nhất để cho phép mọi yêu cầu đến từ bất kỳ nguồn gốc nào. Tuy nhiên, đây là một rủi ro bảo mật nghiêm trọng trong môi trường production. Khi bạn sử dụng , bạn đang cho phép bất kỳ trang web độc hại nào cũng có thể gửi yêu cầu đến API của bạn và truy cập dữ liệu, gây ra nguy cơ bị tấn công CSRF (Cross-Site Request Forgery) hoặc lộ thông tin nhạy cảm.
Thực tiễn tốt nhất: Luôn luôn xác định rõ ràng các nguồn gốc được phép. Chỉ sử dụng trong môi trường phát triển (development) để thử nghiệm nhanh chóng và gỡ lỗi, và loại bỏ nó hoàn toàn trước khi triển khai lên production. Thay vào đó, hãy liệt kê cụ thể các domain của ứng dụng frontend của bạn.
Cách cấu hình Access-Control-Allow-Credentials và Access-Control-Expose-Headers
Bên cạnh Access-Control-Allow-Origin, hai tiêu đề khác cũng đóng vai trò quan trọng trong việc quản lý CORS:
Access-Control-Allow-Credentials: Tiêu đề này cho phép trình duyệt gửi kèm các cookie hoặc tiêu đề xác thực (như Authorization) trong các yêu cầu CORS. Nếu bạn cần ứng dụng frontend gửi thông tin đăng nhập hoặc các chứng chỉ khác đến API backend, bạn cần đặtAccess-Control-Allow-Credentials: true. Tuy nhiên, khiAccess-Control-Allow-Credentialsđược đặt thànhtrue, bạn không thể sử dụng wildcardchoAccess-Control-Allow-Origin. Thay vào đó, bạn phải chỉ định một nguồn gốc cụ thể.Access-Expose-Headers: Theo mặc định, trình duyệt chỉ hiển thị một số tiêu đề phản hồi HTTP nhất định cho JavaScript (ví dụ:Cache-Control,Content-Language,Content-Length). Nếu API của bạn trả về các tiêu đề tùy chỉnh mà bạn muốn JavaScript ở frontend có thể truy cập, bạn cần liệt kê tên của các tiêu đề đó trongAccess-Control-Expose-Headers. Ví dụ:Access-Control-Expose-Headers: X-Custom-Header, X-Another-Header.
Giới hạn của CORS và khi nào cần xem xét các giải pháp khác như Content Security Policy (CSP)
CORS chủ yếu xử lý các yêu cầu tài nguyên giữa các miền. Tuy nhiên, nó có những giới hạn và không phải là giải pháp cho mọi vấn đề bảo mật.
- CORS không bảo vệ khỏi lỗ hổng ở phía máy chủ: Nếu API backend của bạn có lỗ hổng bảo mật (ví dụ: SQL Injection), CORS sẽ không ngăn chặn được các cuộc tấn công này.
- Phụ thuộc vào cấu hình máy chủ: Việc cấu hình CORS đúng cách đòi hỏi sự hiểu biết về cả phía client và server. Cấu hình sai có thể dẫn đến các lỗ hổng bảo mật.
Trong một số trường hợp, bạn có thể cần kết hợp CORS với Content Security Policy (CSP). CSP là một lớp bảo mật bổ sung cho phép bạn khai báo các nguồn tài nguyên mà trình duyệt được phép tải và thực thi cho một trang web. CSP có thể giúp ngăn chặn các tấn công XSS (Cross-Site Scripting) và đảm bảo rằng chỉ các tài nguyên đáng tin cậy mới được tải, ngay cả khi CORS đã được cấu hình. Ví dụ, CSP có thể giới hạn các script chỉ được chạy từ một domain tin cậy, ngay cả khi CORS cho phép yêu cầu đến các domain khác.

Sử dụng CORS trong môi trường phát triển (Development)
Trong giai đoạn phát triển, việc thiết lập môi trường để thử nghiệm các tương tác giữa frontend và backend (thường chạy trên các cổng khác nhau hoặc các máy chủ cục bộ) là rất phổ biến.
- Proxy: Cách phổ biến nhất là sử dụng tính năng proxy của các công cụ build frontend như
webpack-dev-serverhoặc Vite. Bạn có thể cấu hình proxy để chuyển tiếp tất cả các yêu cầu đến một đường dẫn API nhất định (ví dụ:/api) tới máy chủ backend của bạn. Điều này giúp tránh được lỗi CORS vì trình duyệt chỉ nhìn thấy một nguồn gốc duy nhất (máy chủ dev server). - Cấu hình
: Cho phépAccess-Control-Allow-Origin:trên máy chủ backend (chỉ trong môi trường development). Đây là cách nhanh nhất để tạm thời bỏ qua các hạn chế CORS, nhưng cần lưu ý không bao giờ sử dụng nó trên production. - Sử dụng các tiện ích mở rộng trình duyệt: Một số tiện ích mở rộng có thể cho phép bạn vô hiệu hóa CORS tạm thời cho các yêu cầu từ trình duyệt của mình. Tuy nhiên, cách này chỉ hữu ích cho việc gỡ lỗi cục bộ và không nên coi là giải pháp.
Các công cụ hỗ trợ kiểm tra và gỡ lỗi CORS
Việc gỡ lỗi CORS có thể trở nên dễ dàng hơn với sự trợ giúp của các công cụ chuyên dụng:
- Developer Tools của trình duyệt: Đây là công cụ quan trọng nhất.
- Tab Console: Hiển thị rõ ràng các thông báo lỗi CORS, bao gồm thông điệp lỗi, nguồn gốc yêu cầu, và tài nguyên bị ảnh hưởng.
- Tab Network: Cho phép bạn kiểm tra chi tiết từng yêu cầu HTTP, bao gồm tiêu đề yêu cầu (request headers) và tiêu đề phản hồi (response headers). Bạn có thể xem liệu
Access-Control-Allow-Originvà các tiêu đề CORS liên quan khác có được trả về đúng hay không.
- Các tiện ích mở rộng (extensions) hữu ích:
- “Allow CORS” (cho Chrome/Firefox): Tiện ích này cho phép bạn bật hoặc tắt CORS cho các yêu cầu từ trình duyệt của mình chỉ bằng một cú nhấp chuột. Tuy nhiên, hãy sử dụng nó một cách thận trọng, chỉ cho mục đích gỡ lỗi.
- Postman/Insomnia: Các công cụ này cho phép bạn gửi các yêu cầu HTTP độc lập mà không phụ thuộc vào trình duyệt, giúp bạn kiểm tra phản hồi của API một cách trực tiếp, tách biệt khỏi các vấn đề CORS phía trình duyệt.
Sự khác biệt giữa CORS và Same-Origin Policy (SOP)
Để hiểu rõ vai trò của CORS, việc phân biệt nó với Same-Origin Policy (SOP) là cần thiết.
- Same-Origin Policy (SOP): Là một nguyên tắc bảo mật cốt lõi của trình duyệt web. SOP ngăn chặn một script chạy trên một trang web từ việc truy cập hoặc thao tác với dữ liệu của một trang web khác có nguồn gốc khác (khác giao thức, tên miền, hoặc cổng). Mục đích chính là bảo vệ dữ liệu nhạy cảm của người dùng khỏi bị đánh cắp hoặc thao túng bởi các trang web độc hại. SOP là một hạn chế mặc định.
- Cross-Origin Resource Sharing (CORS): Là một cơ chế cho phép các ứng dụng web nới lỏng các hạn chế của SOP một cách có kiểm soát. CORS cho phép các yêu cầu tài nguyên giữa các miền khác nhau, nhưng chỉ khi máy chủ đích cho phép rõ ràng thông qua các tiêu đề HTTP đặc biệt, trong đó
Access-Control-Allow-Originlà tiêu đề chính. CORS không thay thế SOP, mà là một cách để cho phép ngoại lệ an toàn cho SOP.
Nói cách khác, SOP là quy tắc “cấm” mặc định, còn CORS là cơ chế “cho phép có điều kiện” dựa trên cấu hình từ phía máy chủ.
Tại sao cần cấu hình CORS cho API Gateway hoặc Cloud Services?
Trong các kiến trúc ứng dụng hiện đại, việc sử dụng API Gateway hoặc các dịch vụ đám mây (như AWS API Gateway, Azure API Management, Google Cloud API Gateway) để quản lý và định tuyến các yêu cầu API ngày càng phổ biến.
- Quản lý tập trung: API Gateway đóng vai trò là điểm vào duy nhất cho tất cả các yêu cầu đến các dịch vụ backend. Điều này cho phép bạn cấu hình các chính sách bảo mật, bao gồm cả CORS, tại một nơi duy nhất, thay vì phải cấu hình từng dịch vụ backend riêng lẻ.
- Bảo mật tăng cường: API Gateway có thể áp dụng các quy tắc CORS phức tạp hơn, bao gồm xác thực nguồn gốc động, kiểm soát truy cập dựa trên vai trò, và giới hạn tỷ lệ yêu cầu (rate limiting). Nó hoạt động như một lớp bảo vệ đầu tiên, lọc bỏ các yêu cầu không hợp lệ trước khi chúng đến được các dịch vụ backend.
- Đơn giản hóa cho Backend: Bằng cách xử lý CORS tại Gateway, các dịch vụ backend của bạn có thể tập trung vào logic nghiệp vụ mà không cần lo lắng về việc cấu hình CORS, đặc biệt khi có nhiều dịch vụ con. Gateway sẽ đảm nhận việc thêm các tiêu đề CORS phù hợp vào phản hồi gửi về cho client. Do đó, việc cấu hình CORS trên API Gateway là một phần quan trọng để đảm bảo các ứng dụng frontend có thể tương tác an toàn và hiệu quả với các API được quản lý.
Cập Nhật Lúc Tháng 9 22, 2026 by admin



